
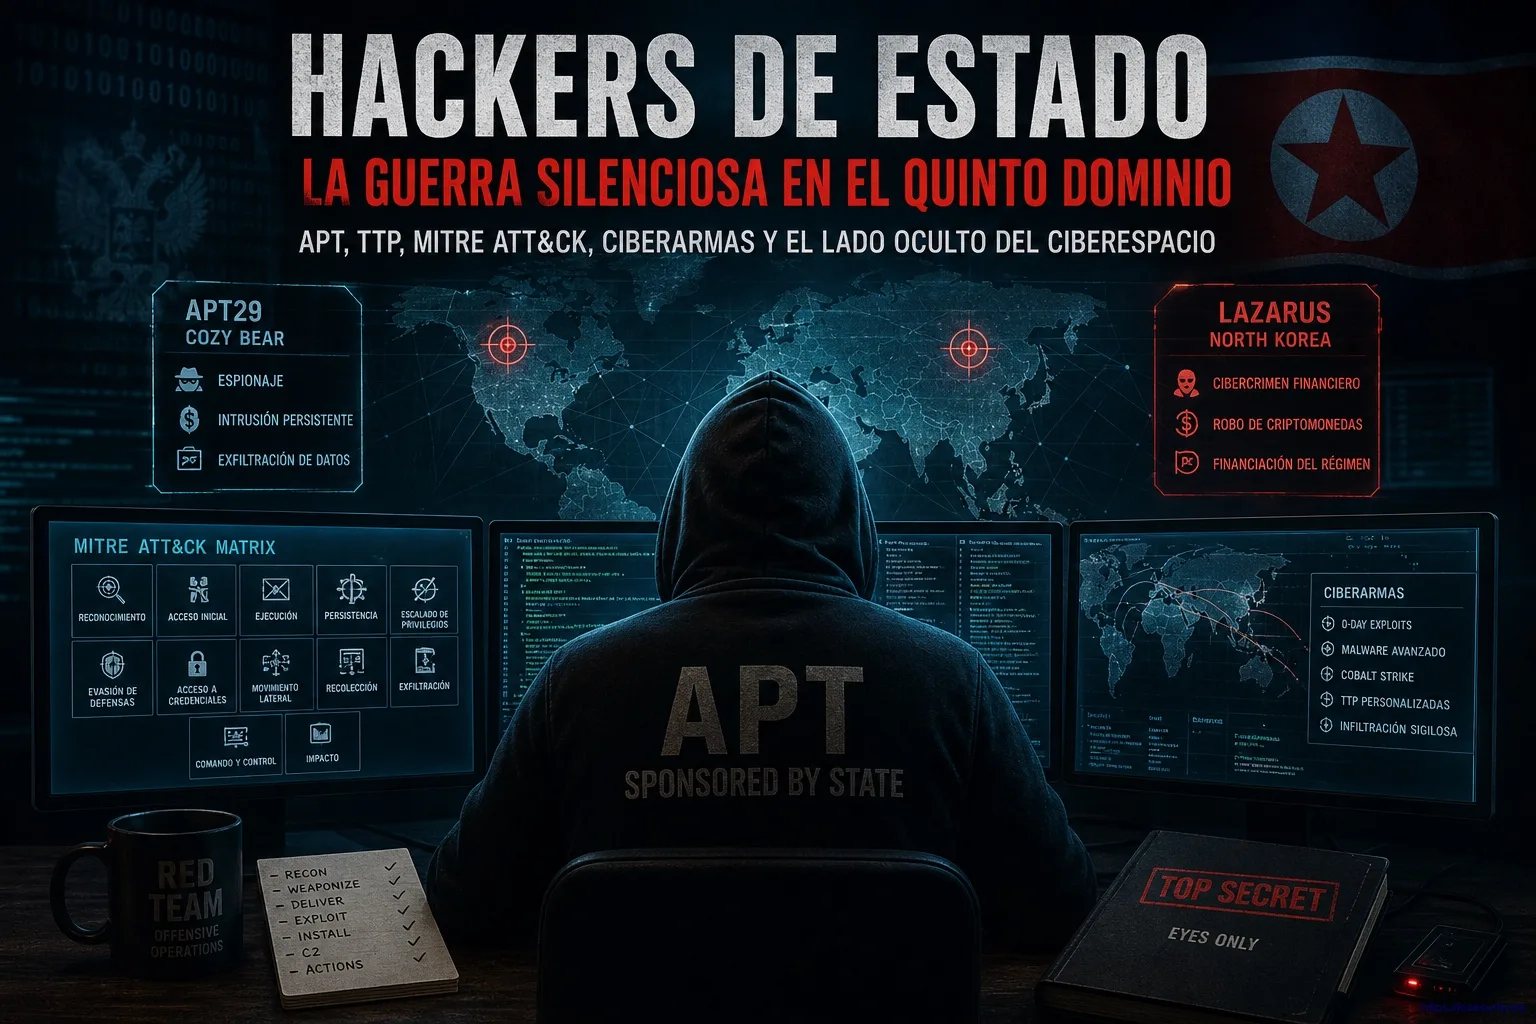
Hace unos días, un amigo me confesó que creía que todos los hackers eran iguales: chavales encapuchados que, por dinero, ego o ideales, se cuelan en sistemas ajenos desde una habitación oscura llena de pantallas verdes. La imagen es muy cinematográfica, no lo niego. También es bastante cómoda, porque nos permite pensar que el mundo del hacking cabe en una caricatura. Pero no: la realidad es mucho más compleja y, sobre todo, bastante más inquietante.
Tuve que dedicarle un buen rato a explicarle que no todos los hackers son iguales. De hecho, ni siquiera todos juegan al mismo deporte. Algunos buscan vulnerabilidades para ayudar a corregirlas. Otros roban credenciales, vacían cuentas o extorsionan empresas. Algunos actúan por ideología. Otros, por simple curiosidad mal entendida. Y luego están los verdaderamente peligrosos: los que no trabajan para sí mismos, sino para un Estado.
En el Capítulo 1 del libro Aspectos jurídicos de la ciberseguridad ya desgrané con detalle qué es el hacking ético y qué tipos de hackers existen sobre el papel: los hackers éticos que prueban sistemas para encontrar y reparar vulnerabilidades; los cibercriminales que buscan un beneficio económico inmediato; los hacktivistas, que operan por motivaciones políticas o sociales; los insiders, que traicionan desde dentro; los script kiddies, que apenas copian código ajeno sin comprender del todo lo que están ejecutando; y, desde luego, los hackers patrocinados por Estados.
Hoy quiero centrarme en estos últimos, porque lo que descubrí cuando fui profesor de hacking ético, y antes aún, como alumno en decenas de cursos técnicos, es que la verdadera ciberseguridad ofensiva de alto nivel apenas se asoma a los titulares de la prensa generalista. Lo que vemos en las noticias suele ser la punta del iceberg: un robo de datos, una empresa paralizada, un hospital atacado, una plataforma de criptomonedas vaciada. Lo que casi nunca se explica es la maquinaria que hay debajo.
Y esa maquinaria no se parece demasiado al tópico del adolescente brillante que improvisa ataques de madrugada. Se parece más a una unidad militar, a una agencia de inteligencia o a un laboratorio clandestino con presupuesto, objetivos, turnos, procedimientos, supervisores y métricas de rendimiento.
Los hackers con sueldo fijo y placa invisible
Un hacker patrocinado por un Estado no es un delincuente común: es un empleado. Puede que no tenga una placa física, ni uniforme, ni aparezca en un organigrama público. Pero cobra un salario, dispone de medios técnicos avanzados y recibe órdenes de una cadena de mando militar, política o de inteligencia.
No trabaja “cuando puede”. Trabaja todos los días. No improvisa como quien lanza una caña de pescar al río a ver qué pica. Opera con objetivos concretos: robar secretos industriales, infiltrar ministerios, vigilar disidentes, interferir en procesos electorales, preparar el terreno para un conflicto o financiar al régimen que le paga.
En la industria se suele hablar de APT (Advanced Persistent Threat, amenaza persistente avanzada). La “A” viene de advanced, avanzada, porque sus métodos superan con creces los del cibercrimen más básico. La “P” viene de persistent, persistente, porque no entran, roban y se marchan sin más: se instalan, observan, vuelven, cambian de técnica y permanecen en silencio durante meses o incluso años. Y la “T” viene de threat, amenaza, porque eso es exactamente lo que son.
La palabra “persistente” es fundamental. Un cibercriminal corriente puede lanzar miles de correos de phishing esperando que alguien muerda el anzuelo. Una APT, en cambio, puede estudiar durante semanas a una sola persona: sus horarios, sus contactos, sus gustos, sus publicaciones en redes sociales, sus viajes, sus proveedores y hasta el lenguaje que utiliza al escribir. Después fabricará un ataque a medida, tan creíble que la víctima no sentirá que está cayendo en una trampa, sino haciendo algo completamente normal.
Ese es uno de los grandes malentendidos de la ciberseguridad moderna. Mucha gente imagina que los ataques más sofisticados empiezan siempre explotando una vulnerabilidad técnica secretísima. A veces sí. Pero la mayoría de las veces estas operaciones comienzan con algo mucho más humano: una conversación falsa en LinkedIn, un currículum manipulado, una invitación a una conferencia, un supuesto proveedor que escribe con el tono correcto o un documento que parece venir de alguien de confianza.
La tecnología abre la puerta. Pero, muchas veces, quien gira el pomo es una persona engañada.
Las APT no son una leyenda urbana. Grupos como APT29, también conocido como Cozy Bear o Midnight Blizzard, han sido atribuidos por distintas fuentes a los servicios de inteligencia exterior rusos y llevan operando desde hace años contra gobiernos, instituciones, centros de investigación, organizaciones internacionales y sectores estratégicos. MITRE describe a APT29 como un grupo atribuido al SVR (Foreign Intelligence Service, Servicio de Inteligencia Exterior de Rusia), activo al menos desde 2008 y con objetivos habituales en gobiernos europeos, países de la OTAN, institutos de investigación y think tanks.
Al otro lado del mundo, Corea del Norte ha desarrollado una variante muy particular de ciberpoder estatal. Mientras otros países priorizan el espionaje político, militar o industrial, Pyongyang ha convertido el cibercrimen en una fuente de financiación. El grupo Lazarus y otras unidades asociadas a Corea del Norte han sido vinculados durante años con robos a bancos, ataques a plataformas de criptomonedas, campañas de ingeniería social y operaciones destinadas a obtener divisas en un país sometido a fuertes sanciones internacionales.
El caso de Bybit es especialmente ilustrativo. En febrero de 2025, el FBI atribuyó a Corea del Norte el robo de aproximadamente 1.500 millones de dólares en activos virtuales de la plataforma Bybit. La propia alerta del FBI identificó esta actividad como TraderTraitor, una denominación asociada a operaciones norcoreanas contra el ecosistema cripto.
No estamos hablando de chavales probando suerte. Estamos hablando de operaciones que, según las autoridades estadounidenses, sirven para lavar fondos, convertirlos en otras criptomonedas y, finalmente, sostener al régimen norcoreano. En otras palabras: en determinados casos, un ataque informático no es solo un delito económico. Es una pieza más de la política exterior de un Estado.
La falsa comodidad de pensar: “a mí no me van a atacar”
Aquí conviene detenernos un momento. Cuando se habla de APT, mucha gente desconecta porque piensa: “Bueno, eso será cosa de ministerios, ejércitos, centrales nucleares o grandes empresas. Yo no soy importante”. Y, en parte, es verdad. Una APT de primer nivel no suele gastar sus mejores recursos contra un ciudadano anónimo sin motivo.
Pero eso no significa que el ciudadano anónimo quede fuera del tablero. A veces no eres el objetivo final, sino el camino hacia el objetivo. Puedes ser proveedor, empleado, familiar, periodista, técnico externo, administrador de una pequeña empresa, dueño de una web aparentemente irrelevante o simplemente alguien con acceso indirecto a una persona más interesante.
En ciberseguridad existe una idea muy incómoda: no siempre te atacan por lo que tienes, sino por aquello a lo que puedes conducir. Una pequeña empresa de climatización puede ser la puerta hacia una gran cadena comercial. Un despacho jurídico modesto puede tener documentos sensibles de clientes muy importantes. Una cuenta personal de correo puede servir para reconstruir relaciones, hábitos y patrones de confianza. Y un teléfono móvil puede convertirse en una ventana permanente a la vida de alguien.
Por eso, cuando hablamos de actores estatales, no debemos pensar solo en “hackear servidores”. También hablamos de mapear personas, relaciones, dependencias, proveedores, rutinas y puntos débiles. La infraestructura técnica importa, pero la infraestructura humana importa aún más.
Si un Estado te apunta, no hay escapatoria: TTP, MITRE ATT&CK y el arte de leer huellas invisibles
Cuando los analistas estudian a estos grupos, no se quedan solo con el nombre del malware o con una dirección IP sospechosa. Eso sería como intentar identificar a un ladrón únicamente por la marca de sus zapatos. Sirve, pero no basta.
Lo primero que buscan son sus TTP (Tactics, Techniques and Procedures, tácticas, técnicas y procedimientos). Las tácticas describen el “por qué”: ganar acceso inicial, moverse lateralmente, robar credenciales, exfiltrar datos o causar impacto. Las técnicas explican el “cómo”: suplantar identidades mediante phishing dirigido, explotar una vulnerabilidad sin parche, abusar de herramientas legítimas del sistema o aprovechar configuraciones débiles. Los procedimientos son el paso a paso concreto: la forma exacta en que un grupo ejecuta una técnica.
Imagina que cada ataque fuera una huella dactilar. Cambiar de servidor, dominio, herramienta o dirección IP es relativamente sencillo. Cambiar por completo la forma de operar no lo es tanto. Los grupos ofensivos, igual que cualquier organización humana, desarrollan costumbres. Reutilizan procesos que ya les han funcionado. Automatizan partes de su trabajo. Repiten ciertos comandos. Prefieren determinadas herramientas. Tienen horarios de actividad compatibles con su zona geográfica. Cometen los mismos pequeños errores. Y, a veces, esos hábitos pesan más que cualquier pista plantada a propósito.
Por eso las TTP tienen un valor forense enorme. Un atacante puede cambiar el decorado, pero no siempre cambia sus gestos.
Para poner orden en este ecosistema, MITRE creó MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge, tácticas, técnicas y conocimiento común del adversario). Se trata de una base de conocimiento pública que cataloga comportamientos reales observados en ataques. No es una lista de virus. Es un mapa de conducta.
MITRE ATT&CK permite recorrer las fases de una operación ofensiva: reconocimiento, desarrollo de recursos, acceso inicial, ejecución, persistencia, escalado de privilegios, evasión o debilitamiento de defensas, acceso a credenciales, descubrimiento, movimiento lateral, recolección, comando y control, exfiltración e impacto. La propia MITRE define ATT&CK como una base de conocimiento global sobre tácticas y técnicas de adversarios basada en observaciones reales.
Esto es más importante de lo que parece. Durante años, muchas organizaciones defendían sus redes como quien intenta parar mosquitos con una raqueta: bloqueando indicadores concretos. Una IP maliciosa. Un dominio. Un hash de fichero. Una firma de antivirus. El problema es que esos indicadores caducan muy rápido. Hoy sirven; mañana, quizá no.
Las TTP, en cambio, envejecen mejor. Si un atacante suele abusar de PowerShell para cargar código en memoria, si utiliza credenciales robadas para moverse lateralmente, si consulta determinados objetos de Active Directory, si establece persistencia mediante tareas programadas o si exfiltra datos en paquetes pequeños durante la noche, esas conductas pueden detectarse incluso aunque cambie la herramienta concreta.
En un buen centro de operaciones de seguridad, el objetivo no debería ser solo preguntar: “¿Conocemos este malware?”. La pregunta realmente interesante es: “¿Este comportamiento se parece al de un adversario real?”.
El detalle que casi nadie cuenta: los Estados también reutilizan, se equivocan y tienen burocracia
Tendemos a imaginar a los grupos estatales como entidades casi perfectas. Y es verdad que algunos poseen capacidades extraordinarias. Pero siguen siendo organizaciones humanas. Y eso significa que tienen presión, objetivos, turnos, limitaciones, jerarquías, errores, prisas y burocracia.
Este detalle es importante porque explica por qué se les puede detectar. Un operador puede cometer un error al configurar un servidor. Un desarrollador puede reutilizar una librería (.dll) interna. Un equipo puede desplegar una herramienta antes de probarla bien. Un grupo puede trabajar en horarios que delatan su zona geográfica. Una unidad puede compartir infraestructura con otra. Un procedimiento puede repetirse porque la organización ha entrenado a sus operadores de una manera determinada.
A veces, la atribución no se basa en una gran pista cinematográfica, sino en una suma de pequeñas migas de pan: horarios, idioma, infraestructura, víctimas elegidas, objetivos geopolíticos, malware reutilizado, certificados digitales, errores de compilación, servidores mal configurados y patrones de comportamiento.
La atribución en ciberseguridad rara vez es un “te pillé” absoluto. Suele parecerse más a un juicio de inteligencia: acumulación de indicios, comparación con campañas anteriores y evaluación de confianza. Por eso, cuando una agencia seria dice “atribuimos con alta confianza”, no está diciendo “lo sabemos porque apareció una bandera en el código”. Está diciendo: “hemos cruzado suficientes piezas técnicas, operativas y estratégicas como para sostener esta conclusión”.
El campo de entrenamiento: Red Team, Blue Team, Purple Team y cibercampos de batalla
Antes de lanzar una operación real que, si sale mal, puede escalar a un conflicto diplomático o militar, los gobiernos y las grandes organizaciones entrenan. No lo hacen en redes reales de producción, o al menos no deberían hacerlo sin control. Lo hacen en cyber ranges, cibercampos de entrenamiento que replican redes empresariales, entornos militares, sistemas industriales o infraestructuras críticas.
Un cyber range bien diseñado no es un simple laboratorio con cuatro máquinas virtuales. Es un entorno que reproduce usuarios, servidores, estaciones de trabajo, tráfico normal, registros, alarmas, errores, servicios vulnerables, defensas activas y, en algunos casos, sistemas de control industrial. La gracia está en que el defensor no entrene contra una maqueta muerta, sino contra algo que respira y se comporta como una red real.
Allí entran los Red Teams o equipos rojos. Su papel es actuar como el atacante. No se limitan a “pasar un escáner de vulnerabilidades”. Intentan comportarse como lo haría un adversario real: reconocimiento, entrada inicial, persistencia, escalada de privilegios, movimiento lateral, robo de información y exfiltración. Si el ejercicio está bien planteado, el equipo rojo no busca demostrar que es muy listo, sino poner a prueba la capacidad real de detección, respuesta y recuperación de la organización.
Enfrente están los Blue Teams o equipos azules. Son los defensores: analistas de seguridad, administradores, equipos de respuesta ante incidentes, responsables de redes, especialistas forenses y personal de operaciones. Su misión consiste en detectar al atacante, entender qué está haciendo, contenerlo, expulsarlo y aprender de lo sucedido.
Cuando ambos equipos colaboran y comparten información en tiempo real, hablamos de Purple Team o equipo púrpura. En realidad, no suele ser un tercer grupo separado, sino una dinámica de trabajo. El rojo ejecuta una técnica y el azul comprueba si la ve. Si no la ve, se ajustan las reglas, los registros, las alertas o los procedimientos. Después se repite. Es un bucle de mejora inmediata.
La diferencia entre un ejercicio tradicional y uno púrpura es enorme. En un ejercicio clásico, el equipo rojo puede entregar un informe brillante al final, lleno de vulnerabilidades y capturas de pantalla. Eso tiene valor, pero llega tarde. En un ejercicio púrpura, el aprendizaje ocurre durante el ataque: “acabo de moverme lateralmente usando Pass-the-Hash; ¿lo habéis visto?”. Si la respuesta es no, se corrige sobre la marcha.
Este enfoque entrena a los defensores no solo para detectar artefactos concretos: una IP, un dominio o un fichero, sino patrones de comportamiento. Y eso es mucho más útil contra adversarios avanzados.
Adversary emulation: jugar a ser APT29 sin ser APT29
Aquí aparece una disciplina muy interesante: la adversary emulation, o emulación de adversarios. No consiste en lanzar ataques genéricos, sino en imitar a un grupo concreto. Si una organización teme a APT29, el equipo rojo puede construir un escenario que reproduzca sus TTP conocidas. Si el riesgo principal viene de grupos norcoreanos orientados al robo financiero, se puede diseñar un ejercicio inspirado en esas campañas.
La idea es sencilla de explicar, pero difícil de ejecutar: “no me ataques como puedas; atácame como lo haría el adversario que realmente me preocupa”.
Esto cambia por completo el valor del ejercicio. Un banco no necesita el mismo entrenamiento que un hospital. Una empresa energética no necesita exactamente el mismo escenario que un medio de comunicación. Un ministerio de defensa no tiene el mismo perfil de riesgo que una universidad. Y una pequeña empresa que trabaja como proveedora de una gran organización puede ser atacada de manera distinta a la organización principal.
MITRE ATT&CK ayuda precisamente a construir esos escenarios. Permite elegir técnicas observadas en campañas reales, mapearlas contra controles defensivos y comprobar qué parte de la cadena de ataque se detecta y cuál queda invisible.
Un detalle poco comentado es que muchas organizaciones creen que tienen buena seguridad porque han comprado herramientas caras. Pero cuando se realiza un ejercicio serio de emulación, descubren algo incómodo: el problema no siempre es la falta de tecnología. A veces los logs no se recogen bien. A veces se recogen, pero nadie los mira. A veces se mira, pero no se entiende. A veces se entiende, pero no hay autoridad para actuar. Y a veces sí hay autoridad, pero el procedimiento tarda tanto que el atacante ya se ha movido a otro sitio. Y como siempre digo “No logs, no crime”.
La defensa no es solo comprar sensores. Es conseguir que personas, procesos y tecnología funcionen al mismo ritmo.
Los títulos que enseñan a hackear de verdad
Puede sonar extraño, pero existen certificaciones oficiales que enseñan y acreditan habilidades ofensivas avanzadas. No hablo de un cursillo de fin de semana ni de ver vídeos mientras se copia un comando. Hablo de exámenes prácticos, largos, vigilados y agotadores, en los que hay que comprometer sistemas reales dentro de un laboratorio controlado y documentar el trabajo con rigor.
Entre las más conocidas están las certificaciones de OffSec:
- OSCP (OffSec Certified Professional, profesional certificado de OffSec): suele considerarse una puerta de entrada seria al mundo del pentesting práctico. El examen dura 24 horas y obliga a comprometer varias máquinas en un entorno controlado. • OSEP (OffSec Experienced Penetration Tester, probador de penetración experimentado de OffSec): orientada a evasión de defensas, entornos endurecidos y operaciones más cercanas al Red Team. OffSec indica que el examen tiene una duración aproximada de 47 horas y 45 minutos, más tiempo adicional para entregar la documentación. • OSWE (OffSec Web Expert, experto web de OffSec): centrada en análisis y explotación avanzada de aplicaciones web. • OSED (OffSec Exploit Developer, desarrollador de exploits de OffSec): especializada en desarrollo de exploits, especialmente en entornos Windows. • OSEE (OffSec Exploitation Expert, experto en explotación de OffSec): una de las certificaciones más exigentes del ámbito ofensivo. OffSec describe su examen como una prueba de 72 horas en la que el alumno debe descubrir y explotar vulnerabilidades desconocidas en un laboratorio controlado.
También existen certificaciones de GIAC (Global Information Assurance Certification, Certificación Global de Aseguramiento de la Información), muy respetadas en entornos profesionales:
- GPEN (GIAC Penetration Tester, probador de penetración de GIAC): centrada en pruebas de penetración de redes y sistemas. GIAC indica que su examen consta de 82 preguntas, dura tres horas y exige una puntuación mínima del 73 %. • GWAPT (GIAC Web Application Penetration Tester, probador de penetración de aplicaciones web de GIAC): enfocada en seguridad de aplicaciones web. • GXPN (GIAC Exploit Researcher and Advanced Penetration Tester, investigador de exploits y probador avanzado de penetración de GIAC): orientada a explotación avanzada, técnicas de ataque complejas y análisis profundo. GIAC describe su examen como una prueba de 60 preguntas, tres horas y una puntuación mínima del 67 %. • GREM (GIAC Reverse Engineering Malware, ingeniería inversa de malware de GIAC): centrada en análisis de malware, desempaquetado, desensamblado y comprensión de código malicioso.
Yo mismo obtuve la C|EH (Certified Ethical Hacker, hacker ético certificado) de EC-Council. Es una certificación muy conocida y útil para adquirir una visión general, especialmente si uno viene de entornos de auditoría, administración de sistemas o seguridad defensiva. Pero conviene ser honesto: no juega en la misma liga que las certificaciones ofensivas más duras. Como digo yo, un hacker de pastel.
La C|EH te enseña el mapa. Certificaciones como OSCP, OSEP, OSWE, OSED u OSEE te obligan a cruzar el bosque de noche, con lluvia, sin cobertura y con una brújula que a veces miente. La diferencia es parecida a la que existe entre aprobar el carné de conducir y competir en el Dakar. Ambas cosas tienen que ver con vehículos, sí, pero no exigen el mismo tipo de sufrimiento.
Herramientas que dan miedo: Cobalt Strike y el problema de las armas de doble uso
Si hablamos de herramientas ofensivas reales, Cobalt Strike merece una mención aparte. Nació como una plataforma legítima de adversary simulation o simulación de adversarios. Es decir, una herramienta para que equipos rojos pudieran imitar a atacantes reales y mejorar las defensas de una organización. El problema es que las herramientas potentes rara vez se quedan en manos de los buenos, como pronto le pasará a Claude Mythos, del que hablaremos más adelante.
Con los años, Cobalt Strike se ha convertido también en una herramienta usada por grupos criminales, operadores de ransomware y actores estatales. Parte del problema está en las versiones pirateadas que circulan desde hace tiempo. Eso ha permitido que actores con menos recursos accedan a capacidades que antes estaban reservadas a equipos profesionales.
Su componente más famoso es Beacon, un agente de posexplotación. Una vez dentro de un sistema, Beacon permite mantener comunicación con la infraestructura del atacante, ejecutar comandos, moverse por la red, pivotar entre equipos y realizar acciones de reconocimiento o robo de información.
Lo inquietante no es solo lo que hace, sino cómo lo hace. Beacon puede comunicarse de forma “baja y lenta”, generando tráfico espaciado para parecer menos sospechoso. Puede usar HTTP, HTTPS o DNS (Domain Name System, sistema de nombres de dominio). Puede adaptarse a redes con proxy. Puede modificar su perfil de comunicación mediante lo que se conoce como malleable C2 (malleable command and control, mando y control moldeable), haciendo que el tráfico parezca otra cosa, es decir, tráfico legítimo.
En otras palabras: no grita “soy malware”. Intenta hablar como hablaría una aplicación normal dentro de una red corporativa.
Aquí aparece una idea crucial: muchas herramientas ofensivas son de doble uso. La misma herramienta que permite a un equipo rojo demostrar una debilidad puede permitir a un atacante real explotar esa debilidad. Lo mismo ocurre con Metasploit, Nmap, Burp Suite, BloodHound, Mimikatz o determinadas utilidades de administración remota. La herramienta no siempre define la intención. El contexto lo es todo.
Un cuchillo jamonero puede servir para cortar jamón o para agredir. En ciberseguridad, muchas herramientas viven exactamente en esa ambigüedad.
Cómo se detecta lo que intenta parecer normal
Detectar Cobalt Strike o herramientas similares no es imposible, pero exige ir más allá del antivirus tradicional. El defensor no puede limitarse a preguntar: “¿Conozco este fichero?”. Tiene que preguntar: “¿Tiene sentido este comportamiento en este equipo, en este usuario, a esta hora y con este patrón de red?”.
Los analistas pueden buscar patrones en cabeceras HTTP, comunicaciones periódicas extrañas, dominios con alta entropía, consultas DNS sospechosas, procesos que inyectan (migran) código en otros procesos, uso anómalo de PowerShell, conexiones laterales no habituales o creación de named pipes con nombres conocidos. También pueden utilizar reglas Sigma, que permiten expresar detecciones de forma genérica para después convertirlas a distintos sistemas SIEM (Security Information and Event Management, gestión de eventos e información de seguridad).
La clave está en construir detecciones basadas en comportamiento. Un hash cambia. Una IP cambia. Un dominio cambia. Pero si un usuario de contabilidad ejecuta de pronto una cadena de comandos propia de un operador ofensivo, algo huele mal. Si un servidor que jamás debería iniciar conexiones externas empieza a comunicarse cada treinta segundos con un dominio recién creado, algo huele mal. Si una estación de trabajo genera tráfico DNS con cadenas larguísimas y aleatorias, algo huele mal.
La buena defensa consiste en aprender a oler.
Vulnerabilidades de día cero: el santo grial ofensivo
Cuando un grupo estatal descubre un agujero en un programa que el fabricante aún desconoce, posee una vulnerabilidad de día cero (0-day). El “cero” alude a los días que el proveedor ha tenido para corregirla: exactamente cero. No hay parche. No hay aviso previo. No hay firma fiable. No hay entrada clara en el manual de “cosas que bloquear”.
Los exploits de día cero son el santo grial ofensivo porque permiten entrar donde otros no pueden. Por eso pueden alcanzar precios enormes en mercados grises o privados, sobre todo si afectan a sistemas muy extendidos: navegadores, teléfonos móviles, sistemas operativos, plataformas de correo, productos de seguridad, dispositivos de red o aplicaciones corporativas. Hay expertos que se dedican a encontrarlos para después forrarse “literalmente” vendiéndolos a plataformas como Zerodium, Crowdfense, HackerOne o Bugcrowd.
Pero hay un matiz poco conocido: un día cero se quema cuando se usa mal, muchas veces es una bala de un solo uso. Si el atacante lo despliega contra un objetivo poco valioso y el ataque se descubre, el fabricante puede analizarlo, crear un parche y cerrar la puerta. Por eso los grupos realmente sofisticados no gastan sus mejores herramientas en cualquier víctima. Las reservan para objetivos que justifiquen el coste.
Aquí se ve una diferencia clara entre cibercrimen y operaciones estatales. Un criminal quiere monetizar rápido. Un servicio de inteligencia puede esperar. Puede observar. Puede mantener una capacidad sin usar durante meses. Puede decidir que una vulnerabilidad vale más como acceso secreto que como noticia.
La nueva bomba atómica digital: IA ofensiva, zero-days y democratización del daño
Hasta hace relativamente poco, encontrar una vulnerabilidad de día cero era una tarea reservada a una minoría muy reducida de especialistas. Hablamos de personas capaces de leer código fuente durante semanas, entender arquitecturas internas, revisar ensamblador, identificar condiciones de carrera, explotar errores de memoria y convertir un fallo aparentemente inocente en una vía real de compromiso.
Ese tipo de talento sigue siendo valiosísimo. De hecho, combinado con inteligencia artificial avanzada, puede volverse casi estratosférico. Un buen investigador de seguridad con una herramienta de IA de última generación no solo trabaja más rápido: puede explorar más hipótesis, revisar más código, automatizar más pruebas y convertir intuiciones técnicas en resultados prácticos en una fracción del tiempo que antes necesitaba.
Pero aquí aparece el cambio verdaderamente inquietante: el hacking ofensivo avanzado está empezando a democratizarse. No porque de pronto todo el mundo se haya convertido en experto, sino porque las herramientas empiezan a absorber parte del conocimiento que antes solo vivía en la cabeza de unos pocos genios.
La diferencia es enorme. Antes, para explotar una vulnerabilidad compleja, necesitabas años de experiencia. Ahora, algunos modelos empiezan a actuar como asistentes capaces de analizar código, razonar sobre fallos, construir pruebas de concepto, sugerir cadenas de explotación y, en algunos entornos controlados, ejecutar ataques de varios pasos con una autonomía que hace solo unos años habría sonado a ciencia ficción.
El ejemplo más comentado es Claude Mythos Preview, de Anthropic. Según la propia Anthropic, Mythos Preview ha demostrado capacidad para identificar y explotar vulnerabilidades de día cero en grandes sistemas operativos y navegadores cuando se le dirige a ello. La compañía afirma incluso que el modelo encontró un fallo (ya parcheado) de 27 años de antigüedad en OpenBSD, un sistema operativo famoso precisamente por su énfasis en la seguridad. También describe casos en los que el modelo construyó cadenas de explotación complejas, incluyendo vulnerabilidades encadenadas en navegadores y escaladas de privilegios locales.
La propia evaluación externa del UK AI Security Institute resulta todavía más interesante. Según este organismo, Claude Mythos Preview mostró una mejora significativa en desafíos técnicos de tipo CTF (Capture The Flag, captura la bandera) y en simulaciones de ataque de varios pasos. En una prueba llamada The Last Ones, que simula un ataque corporativo de 32 pasos y que se estima que requeriría unas 20 horas de trabajo humano experto, Mythos Preview fue el primer modelo capaz de resolverla de principio a fin, aunque solo en 3 de 10 intentos. Eso no significa que pueda conquistar cualquier red real, pero sí indica una dirección preocupante: la autonomía ofensiva ya no es una hipótesis lejana.
OpenAI también ha reconocido avances importantes en este campo. En la documentación técnica de GPT-5.5, la compañía indica que el modelo supera a versiones anteriores en desafíos CTF, descubrimiento de vulnerabilidades y simulaciones de ataque. En algunas evaluaciones externas, se observó que podía ayudar de forma significativa a operadores novatos o de nivel medio y, en ciertos casos, asistir incluso a expertos en tareas de nicho que no todos los profesionales dominan. Sin embargo, la propia documentación matiza algo importante: todavía existen limitaciones para trasladar esas capacidades a escenarios reales, especialmente en aspectos como la seguridad operacional, la evasión sostenida y la adaptación a defensas activas.
Ese matiz es esencial. No estamos ante un botón mágico de “hackear el mundo”. Todavía no. Pero sí estamos ante una aceleración brutal de capacidades. Y cuando una tecnología reduce el coste, el tiempo y el conocimiento necesario para hacer algo peligroso, el número de personas capaces de intentarlo aumenta.
Aquí es donde aparece el paralelismo con la bomba atómica digital. No porque una IA vaya a destruir una ciudad con una pulsación de tecla, sino porque cambia el equilibrio de poder. Durante décadas, las capacidades ofensivas más avanzadas estaban concentradas en Estados, grandes agencias, contratistas especializados y una élite técnica muy reducida. Ahora, esa frontera empieza a moverse. Primero accederán los gobiernos y las grandes empresas. Después, previsiblemente, algunas capacidades se filtrarán, se copiarán, se venderán en mercados clandestinos o se reproducirán mediante modelos abiertos y herramientas derivadas.
Anthropic ha intentado canalizar estas capacidades mediante Project Glasswing, una iniciativa orientada a que “socios seleccionados” usen Claude Mythos Preview para encontrar y corregir vulnerabilidades en sistemas fundamentales antes de que lo hagan los atacantes. La propia compañía describe Glasswing como una coalición destinada a proteger el software crítico del que depende buena parte de la superficie de ataque mundial. También afirma que Mythos Preview ya ha identificado miles de vulnerabilidades de día cero en infraestructuras críticas y que su acceso está limitado como una vista previa de investigación cerrada.
La intención defensiva es razonable. De hecho, sería irresponsable no usar IA para buscar vulnerabilidades antes que los criminales. Pero el dilema es evidente: la misma capacidad que permite encontrar y parchear fallos también puede permitir encontrarlos y explotarlos. Es la vieja lógica de las herramientas de doble uso, pero elevada a una escala nueva.
Si los defensores usan IA antes y mejor que los atacantes, podrían descubrir errores profundos en software crítico, generar parches, priorizar riesgos y reducir la ventana de exposición. Por primera vez en mucho tiempo, podríamos imaginar una defensa con cierta ventaja asimétrica.
Pero también existe la cara oscura. Si estas herramientas caen en manos de actores criminales, grupos de ransomware, mercenarios digitales o script kiddies con más entusiasmo que cerebro, veremos un aumento de ataques torpes, ruidosos y masivos. No todos serán sofisticados. De hecho, muchos serán chapuceros. Pero serán muchos.
Y ahí vendrá una segunda consecuencia que tampoco se comenta lo suficiente: así como la IA facilitará atacar, también facilitará investigar, correlacionar, detectar y atribuir. Muchos atacantes de bajo nivel creerán que una herramienta inteligente les convierte en invisibles. Se equivocarán. Una cosa es que una IA te ayude a lanzar un ataque, y otra muy distinta es saber operar sin dejar rastros, gestionar infraestructura, ocultar pagos, evitar reutilizar patrones, no contaminar máquinas personales, no cometer errores de horario, no mezclar identidades y no hablar demasiado en foros o canales privados.
Habrá una oleada de nuevos atacantes. Y también habrá una oleada de detenciones.
Los actores estatales seguirán jugando en otra liga. Tendrán mejores modelos, mejores datos, mejores analistas, mejores laboratorios y mejor seguridad operacional. Pero la delincuencia común y los aprendices imprudentes también recibirán un aumento artificial de capacidades. Algunos pasarán de copiar comandos sin entenderlos a lanzar campañas semiautomatizadas contra empresas pequeñas, ayuntamientos, despachos profesionales, clínicas, comercios y usuarios particulares, la que se avecina no es pequeña.
Por eso, si una organización todavía cree que la ciberseguridad es un lujo, debería despertar cuanto antes. La pregunta ya no es solo si un experto puede atacarte. La pregunta es qué ocurrirá cuando herramientas cada vez más capaces permitan que personas con conocimientos medios, o incluso limitados, ejecuten ataques que antes requerían equipos especializados.
El conocimiento ofensivo seguirá importando. Muchísimo. Un experto con una IA avanzada será mucho más peligroso que un novato con la misma herramienta. Sabrá qué pedir, cómo interpretar resultados, cómo encadenar hallazgos, cómo evitar falsos positivos y cómo moverse con discreción. Pero el suelo mínimo de capacidad también subirá. Y cuando sube el suelo, aumenta el número de personas capaces de causar daño.
La conclusión es incómoda, pero necesaria: la IA no sustituye al hacker experto; lo amplifica. Y al mismo tiempo convierte a miles de aficionados irresponsables en amenazas operativas de baja o media sofisticación. Unos serán peligrosos por su talento. Otros, por su número.
En los próximos años, la diferencia entre organizaciones preparadas y organizaciones ingenuas se hará mucho más visible. Las primeras usarán IA para revisar código, detectar anomalías, priorizar vulnerabilidades, automatizar respuesta y entrenar a sus equipos. Las segundas descubrirán demasiado tarde que el atacante ya no necesitaba ser un genio. Le bastaba con una herramienta potente, una mala configuración y una empresa que nunca se tomó en serio su propia seguridad.
Y, como si todo esto no fuera suficientemente complejo, la IA no solo complicará la defensa técnica. También hará más difícil distinguir entre un ataque estatal, un grupo criminal sofisticado, una operación de falsa bandera o una banda de novatos usando herramientas que no comprenden del todo.
La verdad incómoda sobre las falsas banderas
La atribución en ciberseguridad se complica todavía más con las falsas banderas. Un atacante sofisticado puede dejar pistas plantadas a propósito: comentarios en un idioma concreto, horarios falsos, servidores en un país determinado, fragmentos de código reutilizados de otro grupo o nombres de usuario diseñados para despistar.
El objetivo es que los investigadores miren hacia otro lado. Que parezca Corea del Norte cuando no lo es. Que parezca Rusia. Que parezca China. Que parezca un grupo criminal independiente. Que parezca un ataque caótico cuando en realidad forma parte de una campaña coordinada.
Por eso los buenos analistas no se enamoran de una sola pista. Una dirección IP en Moscú no convierte automáticamente a Rusia en responsable. Un comentario en coreano no convierte automáticamente a Corea del Norte en autora. Un horario compatible con Pekín no convierte automáticamente a China en culpable.
La atribución seria cruza muchas capas: infraestructura, código, víctimas, motivación, calendario, contexto geopolítico, solapamiento con campañas anteriores, errores operativos, herramientas usadas, técnicas repetidas y fuentes de inteligencia externas. Aun así, rara vez es una ciencia exacta. Es una disciplina de probabilidades, confianza y prudencia.
Este punto debería enseñarse mucho más, porque vivimos en una época en la que un ataque informático puede convertirse en munición política antes de que termine el análisis técnico. Y eso es peligroso. Una mala atribución puede generar sanciones, represalias, rupturas diplomáticas o escaladas innecesarias.
En el ciberespacio, acusar demasiado pronto puede ser casi tan peligroso como no acusar nunca.
El quinto dominio: por qué esto importa aunque no seas un ministerio
Durante décadas, los ejércitos pensaban en tierra, mar y aire. Después llegó el espacio. Y, finalmente, el ciberespacio. En la Cumbre de Varsovia de 2016, la OTAN reconoció oficialmente el ciberespacio como un dominio de operaciones en el que la Alianza debía defenderse con la misma eficacia que en tierra, mar y aire.
No fue una metáfora bonita. Fue una constatación estratégica. Los Estados ya no necesitan cruzar una frontera física para causar daño. Pueden penetrar redes eléctricas, sistemas logísticos, plantas industriales, hospitales, satélites, radares, bancos, universidades, medios de comunicación o cadenas de suministro.
Y lo más inquietante es que muchas operaciones no buscan destruir nada de inmediato. Buscan estar dentro. Preparar el terreno. Conocer la red. Robar credenciales. Dejar accesos persistentes para cuando los puedan necesitar. Mapear dependencias. Entender qué sistema habría que tocar si algún día se quisiera causar un efecto mayor.
En una crisis, esa preparación previa puede marcar la diferencia. Antes de que suene un solo disparo, puede que ya existan implantes dentro de redes del adversario. Puede que ya se conozcan sus rutas logísticas. Puede que ya se hayan probado accesos contra proveedores. Puede que ya se hayan identificado los puntos donde un pequeño empujón digital produciría un gran daño físico o puede que varios de sus sistemas de robots y plataformas aéreas autónomas ya estén infectadas años antes para inutilizarlas cuando llegue el momento.
Este es uno de los aspectos menos comprendidos de la guerra moderna: el ciberespacio no sustituye necesariamente a los dominios tradicionales. Los acompaña, los prepara, los amplifica y, en ocasiones, los condiciona.
Espionaje industrial: la guerra silenciosa que no sale en portada
Cuando se habla de ciberataques estatales, solemos imaginar misiles, radares, ministerios y secretos militares. Pero una parte enorme del problema está en el espionaje industrial.
Un Estado puede robar años de investigación farmacéutica. Puede acceder a diseños de aeronaves, baterías, turbinas, semiconductores, satélites, sistemas de navegación o inteligencia artificial. Puede conocer ofertas antes de una licitación. Puede anticipar negociaciones comerciales. Puede copiar tecnologías estratégicas. Puede debilitar a empresas extranjeras sin lanzar una sola bomba.
Esto tiene consecuencias enormes. Una empresa que pierde propiedad intelectual no siempre se entera. Puede seguir funcionando, vendiendo y contratando, sin saber que un competidor apoyado por otro Estado tiene ya sus diseños, sus fórmulas, sus planes de expansión o sus costes internos.
El robo de información no hace ruido. No siempre tumba servidores. No siempre cifra discos. No siempre deja una nota de rescate. A veces el ataque perfecto es aquel que no se descubre hasta años después, cuando ya es demasiado tarde para entender por qué se perdió una ventaja competitiva.
Por eso las APT aman el silencio. El ransomware necesita llamar la atención para cobrar. El espionaje necesita exactamente lo contrario.
La cadena de suministro: atacar al débil para llegar al fuerte
Otro punto que casi nadie fuera del sector entiende bien es la cadena de suministro. Yo me harto de decir que las grandes organizaciones pueden tener buenos equipos de seguridad, pero dependen de proveedores, consultoras, desarrolladores, mantenedores, fabricantes, plataformas en la nube, librerías de software Open Source, herramientas de actualización y servicios externos.
Atacar directamente a una gran empresa puede ser difícil. Atacar a uno de sus proveedores puede ser mucho más sencillo.
Este enfoque es especialmente peligroso porque rompe una intuición básica: “yo confío en mi proveedor”. Precisamente por eso funciona. Si un atacante compromete una actualización legítima, un paquete de software, una cuenta de soporte o una herramienta de administración remota, puede entrar por una puerta que la víctima considera normal.
No todos los ataques de cadena de suministro tienen detrás a un Estado, pero los actores estatales los entienden muy bien. Son pacientes, silenciosos y escalables. Un solo proveedor comprometido puede abrir muchas puertas.
La lección para empresas pequeñas y medianas es dura, pero necesaria: aunque no seas el objetivo final, puedes ser parte del camino. Y si trabajas para sectores sensibles: defensa, energía, sanidad, telecomunicaciones, industria, administración pública, finanzas o tecnología, tu nivel de seguridad ya no solo te afecta a ti.
Corea del Norte y el modelo de cibercrimen estatal
El caso norcoreano merece una reflexión aparte porque rompe algunos esquemas. Normalmente pensamos que un Estado usa sus capacidades cibernéticas para espiar o preparar operaciones militares. Corea del Norte hace eso, pero además ha convertido el robo digital en una herramienta económica.
El país está sometido a sanciones severas y necesita divisas. Las criptomonedas, los bancos, las plataformas financieras y las empresas tecnológicas se han convertido en objetivos naturales. El robo a Bybit, atribuido por el FBI a Corea del Norte, encaja en esa lógica: grandes cantidades de activos digitales, movimiento rápido entre cadenas, blanqueo progresivo y conversión final en valor utilizable.
A esto se suma otro fenómeno menos conocido: trabajadores norcoreanos de tecnologías de la información que, bajo identidades falsas o intermediarios, intentan conseguir empleos remotos en empresas extranjeras. No siempre entran para “hackear” en el sentido clásico. A veces entran para cobrar salarios, acceder a repositorios, conocer entornos internos o facilitar futuras operaciones. Informes y actuaciones recientes de autoridades estadounidenses han advertido de este modelo de infiltración laboral y de su relación con la financiación del régimen norcoreano.
La conclusión es incómoda: el ciberpoder de un Estado no siempre se manifiesta como un ataque espectacular. A veces aparece como un candidato remoto con buen currículum, una entrevista convincente y una identidad que nadie verifica con suficiente cuidado.
¿Qué puede hacer una persona normal ante todo esto?
Llegados a este punto, alguien podría pensar: “Entonces estamos perdidos”. No exactamente. Si una APT de primer nivel decide gastar recursos importantes contra ti de forma directa, tus posibilidades como individuo son practicamente nulas. Eso hay que decirlo sin adornos. No hay antivirus doméstico que compense la atención sostenida de un servicio de inteligencia.
Pero eso no significa que la seguridad personal no importe. Importa muchísimo, porque la mayoría de los ataques no empiezan con el arma más cara. Empiezan por lo fácil. Una contraseña reutilizada. Un correo convincente. Un móvil sin actualizar. Una cuenta sin doble factor de autenticación. Una copia de seguridad inexistente. Un router abandonado con la misma configuración de fábrica. Un ordenador personal usado para trabajo sensible.
La ciberseguridad personal no te convierte en invulnerable. Pero aumenta el coste del ataque. Y eso, en seguridad, ya es muchísimo.
Usa gestores de contraseñas. Activa autenticación multifactor, preferiblemente con aplicaciones o llaves físicas cuando el riesgo lo justifique. Actualiza sistemas. Desconfía de documentos inesperados. Separa cuentas personales y profesionales. Haz copias de seguridad desconectadas. Revisa qué publicas en redes. No instales software de procedencia dudosa. Y, sobre todo, asume que la ingeniería social no va dirigida a “tontos”, sino a personas ocupadas, confiadas o cansadas.
Cualquiera puede caer. La diferencia está en cuántas barreras encuentra el atacante después del primer error.
¿Qué deben hacer las empresas?
Las empresas, incluso las pequeñas, deberían dejar de pensar en la seguridad como una simple lista de productos y empezar a verla como una capacidad real. No basta con comprar un firewall, un antivirus y una herramienta en la nube. Antes de eso, hay que saber qué se quiere proteger, quién podría atacarlo, cómo se detectaría un acceso indebido y qué se haría durante las primeras horas de un incidente.
He visto empresas que piensan que cualquier empleado brillante puede ser destinado, casi de la noche a la mañana, a estos roles de ciberseguridad. Y ese es un error enorme. Son necios si creen que los mismos procesos que sirven, por ejemplo, para la certificación o calificación de productos sirven también para su acreditación de seguridad. No es lo mismo comprobar que un producto cumple ciertos requisitos funcionales que demostrar que puede operar de forma segura frente a amenazas reales.
Lo quieran entender o no, para proteger una empresa y sus productos hace falta gente muy bien preparada. Gente con una base sólida de estudios, sí, pero también con experiencia, criterio y horas de vuelo. En ciberseguridad no basta con leer cuatro documentos, asistir a un curso rápido y aprenderse dos palabras de moda. Este campo exige comprender cómo piensa un atacante, cómo se comporta una red, cómo se gestionan los riesgos, cómo se protegen los sistemas y cómo se responde cuando algo falla.
Así que no sirve con reasignar a los empleados más aventajados a ese nuevo dominio y esperar que siquiera entiendan lo que está pasando. Lo más probable es que no lo hagan. Y no porque no sean inteligentes, sino porque están entrando en un terreno que requiere conocimientos específicos, práctica y una forma de razonar ingenieríl que no se improvisa.
Y si alguien intenta justificarlo con excusas baratas del tipo: “Es que es muy difícil encontrar expertos en ciberseguridad y por eso tuve que apoyarme en otros recursos que ya tenía”, en realidad no está contando toda la verdad. Sí, puede ser difícil encontrarlos si se pretende pagarles como si fueran perfiles genéricos, fácilmente reemplazables o abundantes en el mercado. Pero en este campo la realidad es otra: o se ajustan los salarios al nivel de responsabilidad y especialización que se exige, o esos profesionales se irán a las empresas que sí han entendido su valor.
Es más, cuando escucho que hay pocos expertos en ciberseguridad, a veces me da la risa. España está llena de profesionales muy buenos. Lo verdaderamente curioso, y también preocupante, es que algunas de las mentes más brillantes que conozco no pasan de los 2.000 euros limpios al mes. Y eso, para la responsabilidad que asumen y el impacto que pueden tener en la protección de una organización, es sencillamente una ridiculez.
En fin, empresario, para no calentarme mucho, al menos déjame que te deje algunas medidas básicas, pero muy poderosas para protegerte:
- Inventariar activos: no se puede defender lo que no se conoce. Si no tienes un inventario actualizado, estás perdido. • Aplicar mínimos privilegios: cada usuario debe tener solo los accesos que necesita. • Revisar cuentas privilegiadas: los administradores son objetivos prioritarios. • Registrar eventos relevantes: sin logs, no hay investigación posible. • Proteger el correo: sigue siendo una de las principales puertas de entrada. • Segmentar redes: si un equipo cae, no debería caer toda la organización. • Probar restauraciones: una copia de seguridad que nunca se ha restaurado es una promesa, no una garantía de que funcionará cuando más la necesites. • Entrenar con escenarios realistas: no basta con cursos genéricos; hay que practicar. • Usar marcos como MITRE ATT&CK: ayudan a pensar como el adversario. • Preparar comunicación de crisis: durante un incidente, el silencio improvisado suele empeorar las cosas.
La madurez defensiva no consiste en evitar todos los ataques. Eso es imposible. Consiste en detectar antes, contener mejor, recuperarse más rápido y aprender de cada incidente.
Con esto no pretendo que caigamos en el derrotismo. Al contrario. Entender cómo operan las APT, conocer las herramientas que emplean y familiarizarse con marcos como MITRE ATT&CK es el primer paso para elevar nuestra conciencia colectiva.
Los ciudadanos no estamos completamente indefensos. Podemos exigir a nuestros gobiernos que inviertan en ciberdefensa, a las empresas que endurezcan sus sistemas y a las instituciones que traten la seguridad digital como una cuestión estratégica, no como un gasto molesto de informática.
También podemos dejar de creer que el hacking de Estado es ciencia ficción. No lo es. Es diplomacia por otros medios. Es espionaje sin gabardina. Es sabotaje sin explosivos. Es financiación clandestina. Es guerra silenciosa. Es influencia política. Es robo industrial. Es preparación del campo de batalla.
Y quizá lo más importante: es una realidad que ya está ocurriendo mientras nosotros seguimos discutiendo si una contraseña con el nombre del perro y el año de nacimiento “es suficientemente buena”.
En un mundo donde un correo electrónico falso puede abrir la puerta a una crisis diplomática, el conocimiento es la única vacuna de efecto duradero.
Y ahora dime ¿Has tenido alguna vez la sensación de que un ataque informático “no te podía pasar a ti”? ¿Conocías la diferencia entre una APT y un cibercriminal común? Me encantará leer tu opinión en los comentarios. Y, si te ha picado la curiosidad, te invito a revisar otros artículos de josecurity.es donde hablamos precisamente de cómo reforzar tu ciberdefensa personal y empresarial.
Créeme: después de entender cómo trabajan los actores estatales, uno ya no vuelve a mirar un correo sospechoso con los mismos ojos.
Referencias:
- Federal Bureau of Investigation. (2025). North Korea responsible for $1.5 billion Bybit hack. FBI. https://www.fbi.gov/investigate/cyber/alerts/2025/north-korea-responsible-for-1-5-billion-bybit-hack
- (s. f.). Cobalt Strike. Fortra. https://www.fortra.com/products/software-adversary-simulations-and-red-team-operations
- (s. f.). Welcome to Cobalt Strike. Cobalt Strike User Guide. https://hstechdocs.helpsystems.com/manuals/cobaltstrike/current/userguide/index.htm
- (2025). The role of TTPs in the cyber environment. Gatewatcher. https://www.gatewatcher.com/en/lab/the-role-of-ttps-in-the-cyber-environment/
- (s. f.). GIAC Exploit Researcher and Advanced Penetration Tester (GXPN). Global Information Assurance Certification. https://www.giac.org/certifications/exploit-researcher-advanced-penetration-tester-gxpn/
- (s. f.). GIAC Penetration Tester (GPEN). Global Information Assurance Certification. https://www.giac.org/certifications/penetration-tester-gpen/
- (s. f.). GIAC Reverse Engineering Malware Certification (GREM). Global Information Assurance Certification. https://www.giac.org/certifications/reverse-engineering-malware-grem/
- (s. f.). GIAC Web Application Penetration Tester (GWAPT). Global Information Assurance Certification. https://www.giac.org/certifications/web-application-penetration-tester-gwapt/
- (s. f.). APT29. MITRE ATT&CK. https://attack.mitre.org/groups/G0016/
- (s. f.). Enterprise Matrix. MITRE ATT&CK. https://attack.mitre.org/matrices/
- (s. f.). MITRE ATT&CK®. The MITRE Corporation. https://attack.mitre.org/
- (2016). Warsaw Summit Communiqué. North Atlantic Treaty Organization. https://www.nato.int/en/about-us/official-texts-and-resources/official-texts/2016/07/09/warsaw-summit-communique
- (2025). Which exams are proctored? Offensive Security Help Center. https://help.offsec.com/hc/en-us/articles/4418343957396-Which-exams-are-proctored
- (s. f.). Get your OSEE certification with EXP-401. Offensive Security. https://offsec.com/courses/exp-401/
- Pihelgas, M. (2015). Mitigating risks arising from false-flag and no-flag cyber attacks. NATO Cooperative Cyber Defence Centre of Excellence. https://ccdcoe.org/library/publications/mitigating-risks-arising-from-false-flag-and-no-flag-cyber-attacks/