
Los **antivirus (AV) **han evolucionado mucho desde sus orígenes. En sus inicios, eran simples programas diseñados para detectar virus, de ahí su nombre.
Sin embargo, con el tiempo, se han convertido en completas suites de seguridad, conocidas como Endpoint Protection Platforms (EPP).
Estas nuevas *suites *no solo detectan, aíslan y eliminan código malicioso con su motor antivirus, sino que también incorporan otras funcionalidades avanzadas de prevención y detección de amenazas, como:
- protección contra ransomware,
- sistemas de prevención de intrusiones (HIPS),
- cifrado de archivos,
- prevención de pérdida de datos (DLP),
- cortafuegos (firewall),
- detección de sitios web maliciosos y mucho más.
A pesar de esta evolución, la mayoría de la gente sigue llamando “antivirus” a estas suites de seguridad, aunque la detección de **virus **representa solo una pequeña parte de su funcionalidad.
En realidad, el término “antimalware” sería más preciso, pero dado que el nombre “antivirus” es el más extendido, lo seguiré utilizando en este artículo para mayor comprensión.
Es importante destacar que el software AV, por sí solo, ya no es suficiente para proteger nuestros dispositivos y cuentas.
Sin embargo, sigue siendo una capa adicional de seguridad dentro de un enfoque de Defensa en Profundidad.
Y no solo debemos instalar un buen antivirus en nuestros ordenadores, sino también en nuestros teléfonos móviles y tabletas.
El **malware **no para de evolucionar, enfocándose cada vez más en engañar a los usuarios con distintas formas de *camuflaje *y *mutación *para que resulte extremadamente difícil su detección.
Aunque la mayoría del malware nos llega a través de Internet, no debemos olvidar que también puede propagarse mediante dispositivos USB o redes de área local (LAN).
Cada año, distintos expertos realizan pruebas de eficacia sobre los principales motores de AV. Por ello, el ranking de los mejores antivirus puede variar de un año a otro.
Sin embargo, algunas marcas suelen mantenerse entre las más recomendadas: Bitdefender, Malwarebytes, Norton, McAfee, Microsoft Defender, F-Secure, ESET, Kaspersky (cuidado ¡es ruso!), Avast, AVG, Trend Micro y Panda, entre otras.
Y ya puestos, antes de que me lo preguntes, te diré que un fabuloso antivirus para móviles y tablets es Malwarebytes.
Por suerte, en la mayoría de los casos los usuarios suelen poder elegir entre versiones gratuitas y de pago, siendo estas últimas las que incluyen funciones adicionales que son las que las convierten en las antes mencionadas “suites de seguridad”.
En el ámbito empresarial, casi siempre es necesario pagar una suscripción que cubra la cantidad de dispositivos que se desean proteger.
Las opciones gratuitas, en muchos casos, son versiones de prueba por tiempo limitado o que brindan solo una protección antivirus básica, sin funciones avanzadas ni soporte técnico, pero que suelen ser más que suficientes para usuarios normales para sus ordenadores de casa.
Por otro lado, existe el archiconocido VirusTotal, una plataforma en línea que permite analizar archivos y URLs en busca de amenazas.
Fue desarrollada por la empresa española Hispasec Sistemas y adquirida por Google en 2012.
Su funcionamiento es simple: el usuario sube un archivo sospechoso a la web VirusTotal y, en cuestión de segundos, obtiene un análisis realizado por más de 55 antivirus y 70 motores de detección. ¿Increíble verdad?
Sin embargo, este servicio tiene una desventaja: la información contenida en los archivos subidos deja de ser confidencial, por lo que no es recomendable para documentos con información sensible.
Además, VirusTotal ofrece otra funcionalidad extremadamente útil que todos deberíamos utilizar con frecuencia: el análisis de URLs.
Antes de hacer clic en un enlace sospechoso, simplemente copia la dirección de destino, la pegas en el campo “analizar URL de VirusTotal y al instante obtendrás un reporte sobre su reputación.
Creo que no está de más, ya que el artículo trata de detectores de malware, que veamos un poco por encima cómo funciona un antivirus, así que veamos los dos métodos que existen:
- Análisis por firmas: el programa compara los archivos con una base de datos de firmas de malware conocidas.
- Análisis heurístico: permite detectar amenazas nuevas o desconocidas basándose en el comportamiento sospechoso de los archivos.
Veámoslas con más detalle:
Análisis basado en firmas
Como es lógico, para que la detección sea efectiva, el AV debe contar previamente con un repositorio interno donde se almacenen todas las firmas (huellas digitales) de los virus más extendidos a nivel mundial.
Está claro que, para que esto suceda, la amenaza debe ser conocida de antemano y, por tanto, haber sido incluida previamente.
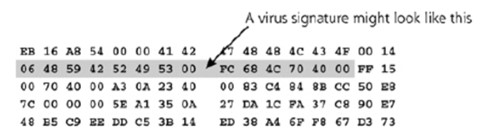 Imagen mostrando lo que podría ser una firma de virus a identificar.
Su funcionamiento es muy sencillo. El motor del antivirus se dedica a leer las firmas correspondientes del archivo que va a analizar y las compara con las firmas conocidas que tiene almacenadas en su repositorio.
Si encuentra alguna coincidencia, el archivo se marcará como “amenaza” y, según la configuración que hayamos establecido en el AV, podrá ser borrado, bloqueado o puesto en cuarentena para un análisis posterior.
Como podéis imaginar, el problema de este tipo de solución es que solo se podrá detectar malware conocido, es decir, aquel que ha sido previamente identificado como tal y del que se conoce su firma.
Por suerte, la mayor parte del malware que circula por el mundo es malware conocido que la mayoría de las empresas de AV tienen bajo control, de ahí la importancia de mantener siempre actualizado el antivirus.
En cuestión de minutos, un virus del tipo **gusano **podría propagarse por todo el mundo, por lo que resulta fundamental que estos programas se actualicen varias veces al día.
Se podría decir que un buen AV tiene la capacidad de detectar aproximadamente el 30% del malware existente en el mundo.
No parece gran cosa ¿verdad?, por suerte, ese 30% comprende más del 90% de los virus que mayor propagación alcanzan, por lo que su eficacia sigue siendo muy relevante.
Si os estáis preguntando “¿y qué pasa con el otro 70% del malware?”
La respuesta es que los desarrolladores de estas amenazas diseñan sus ecosistemas de botnets y malware para que se actualicen mutando automáticamente cada vez que comienzan a ser detectados (un ejemplo de esto es el malware polimórfico).
De esta manera, los detectores de malware siempre van una generación por detrás.
Por otro lado, muchos creadores de malware resguardan estas piezas de ingeniería como oro en paño o armas de un solo uso, con el fin de emplearlas exclusivamente contra objetivos concretos y valiosos, evitando que se propaguen y acaben siendo detectadas por alguna compañía de AV que, al localizarlas, incluiría sus firmas en los repositorios y, por ende, reduciría su efectividad futura.
Además, existen los denominados ataques de tipo APT (Advanced Persistent Threat o Amenaza Persistente Avanzada), frecuentemente financiados por gobiernos o grandes organizaciones.
Estos utilizan estas **ciberarmas **de forma puntual y secreta para no ser descubiertos, lo que dificulta aún más su detección y vienen a sumar dentro de ese 70% que antes hablábamos.
¿Os imagináis quiénes podrían querer fabricar este tipo de ciberarmas, cuidarlas con mucho esmero y utilizarlas solo en situaciones especiales o de interés nacional?…
Análisis heurístico
Como hemos hablado en el apartado anterior, con el análisis de firmas solo podremos detectar el malware conocido, del que ya se posee su huella digital.
Por este motivo, es necesario diseñar otro método de análisis que nos permita identificar el malware nuevo, del que no se tiene constancia de su existencia y del que no se dispone de ningún registro de firmas para detectarlo.
Para protegerse de ese tipo de malware, se recurre a técnicas de análisis heurístico, generalmente respaldadas por Machine Learning.
Este método consiste en examinar el comportamiento del archivo en busca de patrones típicos de archivos maliciosos, como abrir conexiones reversas, intentar ocultarse, conectarse a dominios sospechosos, propagarse o elevar privilegios en el sistema.
En la práctica, también se analizan otros indicadores, como el uso excesivo de recursos, la manipulación de claves de registro o la alteración de archivos del sistema, señales que podrían revelar actividades maliciosas.
Claro está, esta técnica no es un método infalible y pueden producirse falsos positivos (alerta de malware en archivos que no lo son) o falsos negativos (no alertar en los que lo son).
Aun así, la **heurística **ofrece una capa de seguridad adicional muy recomendable para enfrentar el malware desconocido.
En resumen, disponer de un buen antivirus como Bitdefender es una de las mejores capas de seguridad con las que puedes contar para sumar en nuestra estrategia de “Defensa en Profundidad” y que, añadido a otras muchas y actualizándolo de manera frecuente, nos proporciona una razonable seguridad que no debería dejarse de lado.