

Autenticación
Empecemos definiendo un concepto importante: la autenticación es el proceso de verificar que un individuo, entidad o aplicación es quien dice ser. Digamos que es el mecanismo que responde a una solicitud de identificación con un conjunto de credenciales que solo el usuario legítimo debería conocer.
Las credenciales que el usuario proporciona para identificarse se comparan con las que están guardadas en un archivo o base de datos donde se almacena la información del usuario previamente autorizado.
Un ejemplo de este proceso ocurre cuando encendemos un ordenador con el SO Windows: tras el arranque, el dispositivo —antes de permitir la entrada a Windows— solicita unas credenciales de acceso, normalmente un nombre de usuario y una contraseña. Si esas credenciales no coinciden con las almacenadas, el sistema rechazará la autenticación y pedirá intentarlo de nuevo.
Con la intención de proteger el proceso de autenticación y resaltar la importancia de salvaguardar nuestras credenciales de acceso, voy intentar exponer los puntos clave que todo usuario debería tener en cuenta para proteger sus perfiles digitales.
El objetivo principal es conocer qué debemos hacer para proteger nuestras credenciales para que ni nos roben nuestras cuentas ni nos suplanten en alguno de nuestros servicios.
Contraseñas
Durante muchos años, las contraseñas han sido la capa de seguridad más importante de nuestra vida digital, protegiendo nuestro correo electrónico, cuentas bancarias, RRSS, videojuegos, etc.
Sin embargo, creo que no me equivoco si afirmo que a nadie le gustan las contraseñas. Son molestas y difíciles de recordar. ¡Las odiáis, lo sé!
Más aún, cuando se te pide que uses contraseñas únicas y complejas, que no deberíamos apuntar en ningún lugar para evitar que un tercero las descubra y, para colmo, que las cambiemos con relativa frecuencia, ahí es cuando te entran retortijones.
Normal, es totalmente comprensible que a nadie le resulte agradable seguir todas estas indicaciones. La triste realidad es que las contraseñas son el objetivo principal de la mayoría de los ataques.
¿Crees que esa contraseña que repites en todos sitios y que guardas como oro en paño solo la conoces tú?
Pues no, seguramente ya está por todas partes y asociada a ti.
Después de que una plataforma online sufra un ataque en el que los hackers comprometen la base de datos que contiene la información de los usuarios (nombres de usuario, contraseñas hasheadas, correos electrónicos y otros datos personales delicados, como el número de la seguridad social o el DNI, número de cuenta bancaria, etc.), lo primero que harán los atacantes será chantajear a la empresa dueña de la plataforma.
Les exigirán un pago en criptomonedas a cambio de no hacer pública la información privada de sus clientes. Si la empresa no cede al chantaje, lo habitual es que toda esa información termine en algún repositorio de la Dark Web, completamente expuesta y de libre acceso para cualquiera, ciberdelincuentes o simples curiosos.
Los nuevos dueños de la información solamente tendrán que emplearla a través de una combinación de técnicas de ataques de diccionario y fuerza bruta, que lanzarán contra decenas de sitios para probar suerte.
Para ello se valdrán de herramientas automatizadas, capaces de probar millones de contraseñas por segundo, con la esperanza de encontrar alguna coincidencia que les permita entrar en la cuenta de algún usuario. El abanico de posibilidades que esto ofrece a los ciberdelincuentes es enorme.
Para que nos hagamos una idea… se producen la asombrosa cifra de unos 600 ataques de contraseña por segundo, es decir, más de 18 mil millones cada año.
El problema radica en que la mayoría de la gente sigue sin tomarse en serio la importancia de tener una buena higiene de contraseñas.
Una encuesta reciente afirmaba que el 15% de las personas utilizaba los nombres de sus mascotas como contraseña; el 40% dijo que había usado una fórmula predecible en la que solo cambiaba algún número para crear sus contraseñas; y el 10% admitió reutilizar las mismas contraseñas para diferentes servicios.
Estas cifras pueden variar dependiendo del país en el que se realice la encuesta, pero, en todos los casos, siguen siendo vergonzosas.
Estas filtraciones se dan con bastante frecuencia, por ejemplo, en 2021 se publicó una lista de contraseñas llamada RockYou2021 que fue la más grande de la historia, poco tiempo después, en 2024, se volvió a batir ese record con otra publicación que incluía 10 mil millones “RockYou2024” y en 2025 tenemos un nuevo record de 16 mil millones de credenciales (nombre de usuario + contraseña) de usuarios activos.
Ya no se trata de que aparezcan archivos de contraseñas expuestas en distintas plataformas, sino de que, además, hay personas que se dedican a recopilar en un solo fichero todas las contraseñas que se han ido filtrando a lo largo del tiempo, eliminando duplicados y ordenándolas de mayor a menor frecuencia de uso.
Un ejemplo de ello es el archivo de texto RockYou.txt, que tiene un tamaño superior a 100 GB con más de 9.000 millones de contraseñas, todas ellas con una longitud de entre 6 y 20 caracteres.
Ese archivo es tremendamente famoso entre la comunidad de hackers, ya que se suele actualizar cada año para incluir nuevas contraseñas filtradas y, de hecho, suele venir incluido por defecto en distribuciones (distros) de Linux como es el caso de Kali Linux.
Siendo honestos, debemos reconocer que estas recopilaciones no solo terminan en manos de hackers de sombrero negro (black hat hackers), sino también de los responsables de seguridad de distintas empresas (conocidos como hackers de sombrero blanco (white hat hackers o ethical hackers -hackers éticos)).
Estos últimos las utilizan para mejorar la seguridad de sus empresas, incluyéndolas en una “lista negra” de contraseñas prohibidas para empleados, o para emplearlas ellos en pruebas de penetración (pentesting) contra su propia infraestructura informática, con el propósito de averiguar si alguno de sus trabajadores está usando contraseñas comprometidas y que, por tanto, no deberían volver a utilizarse jamás.
Este es uno de los motivos por los cuales, si en alguna ocasión el administrador de seguridad de tu empresa te dice que ha detectado que tu contraseña es muy débil, no significa que tenga la capacidad de “espiar tus contraseñas”. En realidad, está haciendo muy bien su trabajo al comprobar, de manera periódica, que ningún empleado de la compañía utiliza contraseñas que deberían estar prohibidas.
Como muestra de la escasa concienciación, Nordpass publicó en 2021 su informe anual titulado “Las 200 contraseñas más comunes”. A continuación, se relacionan las 10 contraseñas más utilizadas en el mundo durante ese año, cosa que no suele cambiar mucho de año en año:
- 123456 (103,170,552 coincidencias)
- 123456789 (46,027,530 coincidencias)
- 12345 (32,955,431 coinc.)
- qwerty (22,317,280 coinc.)
- password (20,958,297 coinc.)
- 12345678 (14,745,771 coinc.)
- 111111 (13,354,149 coinc.)
- 123123 (10,244,398 coinc.)
- 1234567890 (9,646,621 coinc.)
- 1234567 (9,396,813 coinc.)
¿Penoso verdad?, pues estas son solo las 10 primeras de la lista, pero créeme si te digo que las siguientes cien tampoco tienen desperdicio, pues siguen siendo ligeras variaciones de caracteres alfanuméricos en los que se nota que el usuario no ha invertido ni cinco segundos en “pensarlos”.
Con una herramienta de crackeo de contraseñas como hashcat, capaz de probar miles de posibles combinaciones por segundo, robar una cuenta que utilize una de estas contraseñas se convierte en algo trivial.
Teniendo en cuenta que no podemos evitar que alguna de las plataformas a las que estamos suscritos sea hackeada (evento que, lamentablemente, ocurre cada vez con más frecuencia), una buena forma de saber si alguna de nuestras contraseñas está ya filtrada es comprobarlo personalmente en servicios en línea como Have I Been Pwned* (HBIP)* o Cybernews.
Estas herramientas nos permiten, mediante unos sencillos pasos, verificar si nuestra contraseña o el correo asociado a ella se han visto expuestos en alguna brecha de seguridad, volviéndolos inservibles para mantener la protección de la cuenta. Además, se puede configurar el servicio para que si en el futuro nuestro correo aparece ligado a otra brecha, se nos envíe automáticamente una notificación de alerta a nuestro email.
¿Qué hacer si nuestra contraseña ha sido filtrada?
- Cámbiala de inmediato y genera una nueva contraseña robusta, evitando el error de repetir contraseñas antiguas. Lo ideal es utilizar un gestor de contraseñas como Bitwarden o KeePass.
- Emplea múltiples factores de autenticación Multi-Factor Authentication (MFA) o doble factor de autenticación Two-Factor Authentication (2FA), en todas las cuentas que sea posible. (Ejemplos: Proton Authenticator, Google Authenticator, Authy o Microsoft Authenticator).
- Revisa la carpeta de correo no deseado (spam) para verificar si los atacantes ya han empezado a enviarte correos maliciosos a ese email expuesto, en los que podrían reflejar parte de tu información personal filtrada.
Si este artículo lo hubiera escrito diez años atrás, probablemente ahora os estaría recomendando crear contraseñas realizando cosas como: cambiar de vez en cuando la “a” por “@”, la “i” por “1”, la “E” por “3”, la “o” por un cero, la “u” por una “v”, etc., o bien os diría que pensarais en un refrán fácil de recordar y os quedaseis con la primera letra de cada palabra para formar la contraseña.
Consejos que, hoy en día, siguen sin resolver el problema y que, además, han perdido utilidad, puesto que ahora disponemos de soluciones mucho más eficaces que nos facilitan la vida, como las aplicaciones gestoras de contraseñas.
En el mercado existen diversos gestores de contraseñas como: keePass, 1Password, Bitwarden o LastPass, que permiten generar y almacenar de forma segura contraseñas únicas para cada servicio.
Muchos gestores de contraseñas como KeePass ofrecen funciones de relleno automático, auditoría de contraseñas y sincronización en la nube, facilitando aún más su uso y mejorando la seguridad.
Muchos dispositivos electrónicos e IoT (Internet of Things, Internet de las Cosas) suelen venir con una contraseña por defecto que la mayoría de la gente no cambia por comodidad, asumiendo que, al estar dentro de su hogar, esos aparatos están a salvo de posibles ataques.
Nada más lejos de la realidad: muchos de estos dispositivos tienen conexión a internet o establecen comunicaciones inalámbricas con otros equipos.
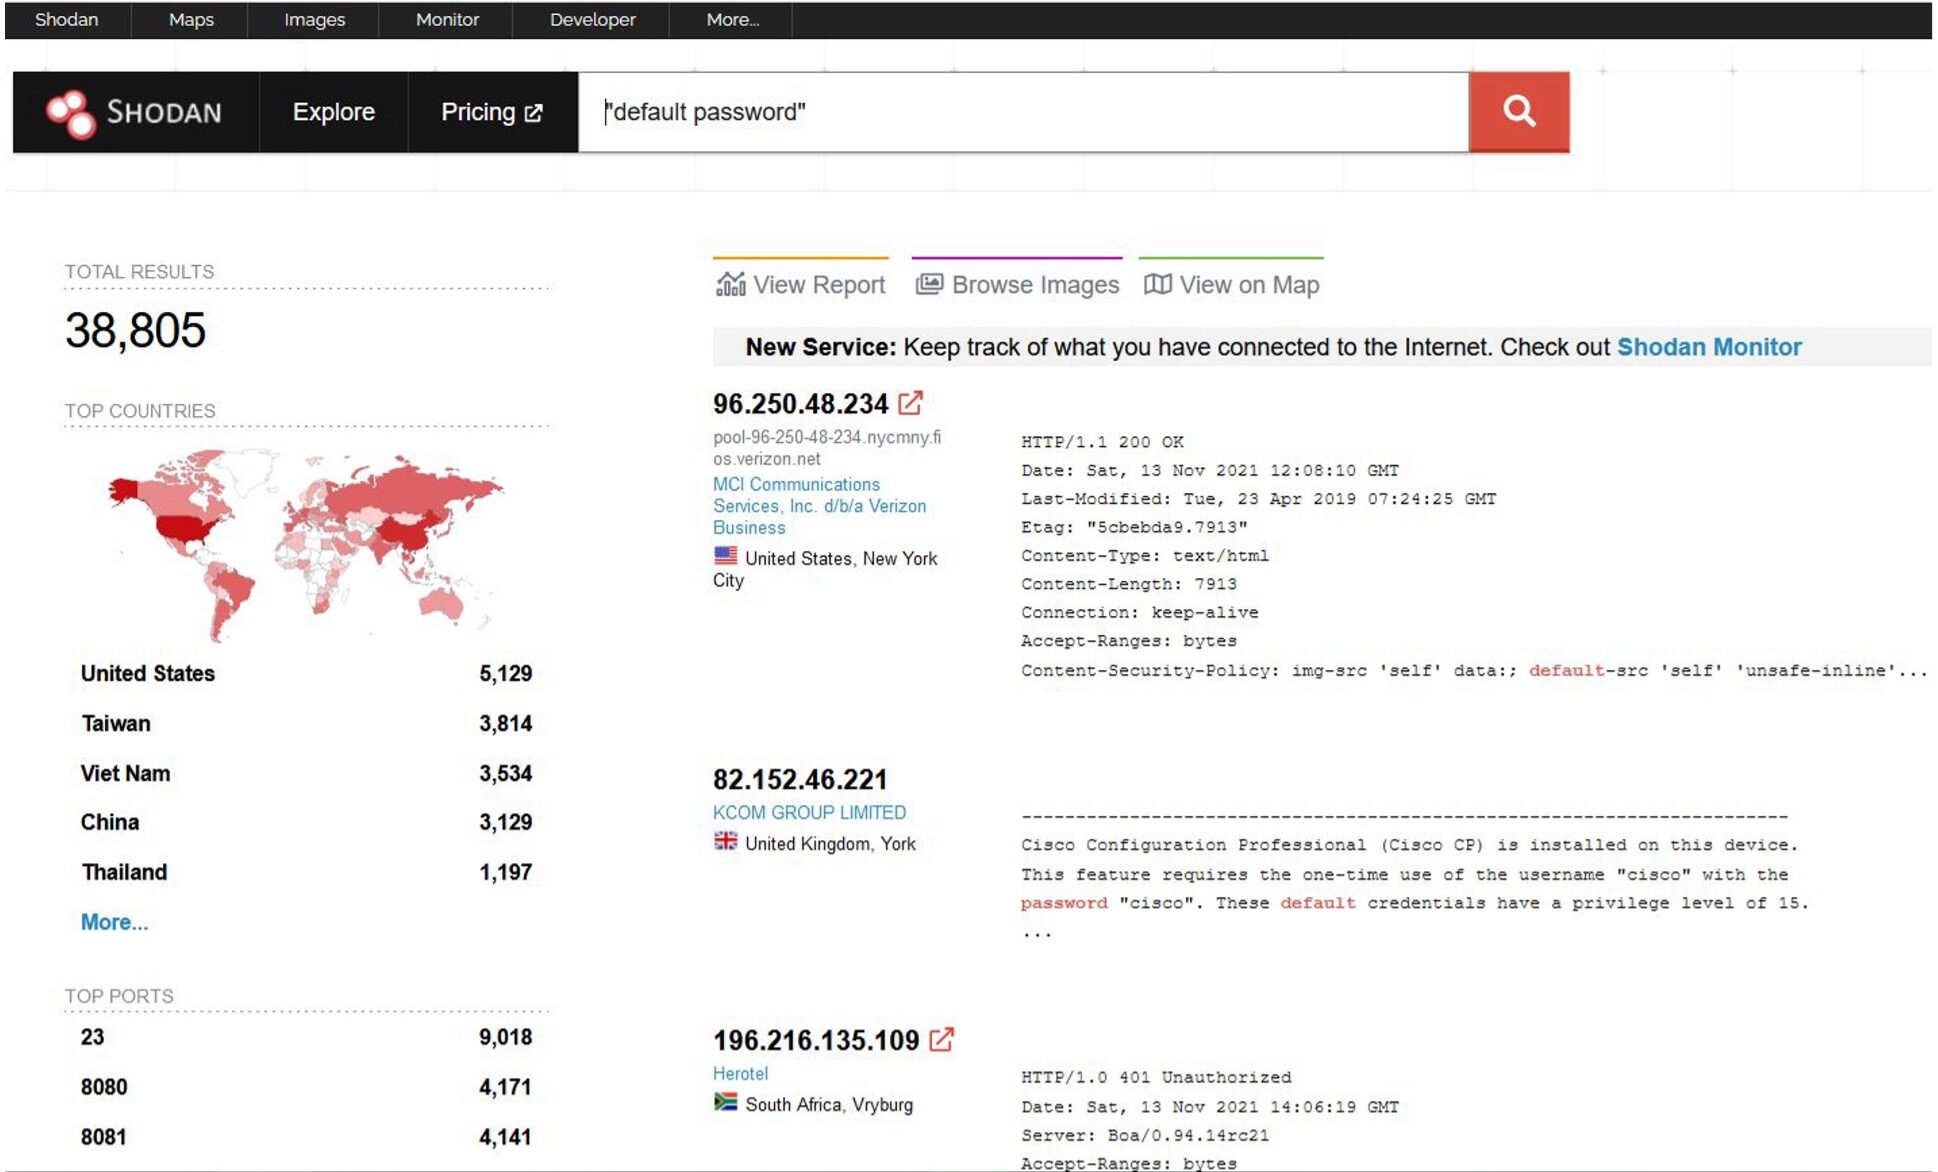
Como mencionamos al principio, a los atacantes les basta con usar herramientas automatizadas online como shodan.io, que escanean todo Internet en busca de dispositivos visibles en cualquier parte del mundo.
Con la información que estas herramientas ofrecen (marca, modelo, versión de software, puerto de escucha, protocolo de comunicación, etc.), el atacante solo tiene que dirigirse a la web del fabricante para descargarse el manual y averiguar la contraseña por defecto. Si esta no ha sido cambiada, en ese momento el dispositivo pasará a tener “otro dueño”.
Os pongo un ejemplo de lo fácil que me ha supuesto encontrar 38.805 sitios que podrían ser potenciales víctimas a un ataque si utilizo la contraseña por defecto del fabricante:
Algo parecido puede hacerse a dispositivos WiFi o Bluetooth, aunque con otras herramientas distintas también fácilmente accesibles.
La verdad es que, con tantos nombres de usuario y contraseñas que recordar, la seguridad se vuelve un proceso engorroso. Por ello, los usuarios caen en la pereza y ni siquiera se molestan en cambiar esas contraseñas predeterminadas que vienen de fábrica en sus dispositivos.
En la actualidad existen varias formas de ofrecer más confianza a los usuarios a la hora de autenticarse, por ejemplo:
- Smartphones que validan datos biométricos (huellas dactilares, reconocimiento facial, etc.).
- Aplicaciones y dispositivos que generan OTP (One-Time Password, contraseña de un solo uso).
- Uso de TPM (Trusted Platform Module, módulo de plataforma confiable) en ordenadores y dispositivos móviles para almacenar claves de cifrado u otros datos sensibles.
- Uso de la tecnología de blockchain para guardar información de identificación de manera distribuida, reduciendo los riesgos de manipulación.
A pesar de existir tecnologías como las mencionadas, la mayoría de las empresas no las utilizan. Más bien, continúan invirtiendo en formas arcaicas de autenticación que no corresponden a la creciente sofisticación del riesgo. Y si las empresas no invierten, tú, como usuario de las mismas, acabarás también perjudicado cuando sufran una brecha de seguridad.
En resumen, empezando porque las organizaciones deberían implementar mecanismos de autenticación robustos y eficaces, algunos más que otros dependiendo del valor a proteger; los usuarios también deben poner de su parte por si estas empresas no consiguen proteger sus credenciales como deberían.
Usando un gestor de contraseñas que te genere automáticamente contraseñas robustas, te las almacene en la nube de forma cifrada para utilizarla en varios dispositivos, no las repita y utilices algún doble factor de autenticación, con solo eso, ya estás fuera del alcance de la inmensa mayoría de los cibercriminales.
Vale la pena estar concienciados de la extrema la importancia de proteger tus credenciales y adoptar buenas prácticas de autenticación, para así reforzar la cultura de seguridad a todos los niveles.